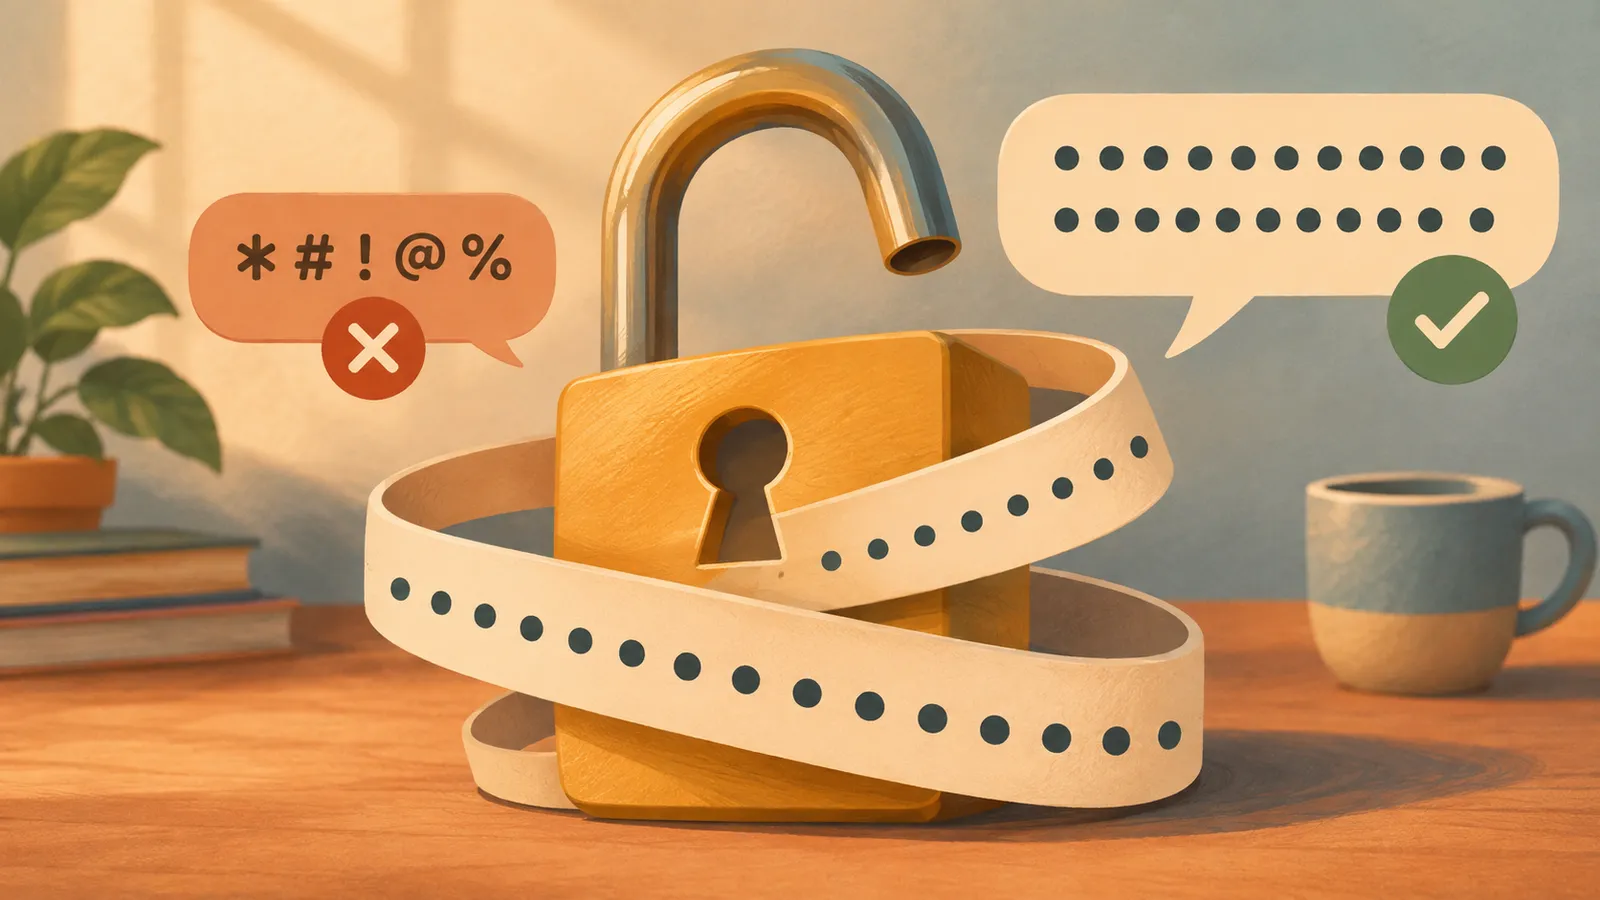
Ao cadastrar uma senha, é comum sermos instruídos a misturar letras maiúsculas, minúsculas, números e caracteres especiais. No entanto, as diretrizes do Instituto Nacional de Padrões e Tecnologia dos Estados Unidos (NIST), referência internacional em segurança cibernética, recomendam uma abordagem bem mais prática: priorizar o tamanho em vez da complexidade.
Segundo a norma SP 800-63B do instituto americano, regras rígidas de complexidade levam as pessoas a criar padrões previsíveis, como trocar a letra “a” pelo símbolo ”@” ou colocar um ponto de exclamação no final. Para programas automatizados de invasão, essas substituições são extremamente fáceis de adivinhar.
A recomendação oficial atual incentiva a criação de senhas longas ou frases de segurança (passphrases). Uma sequência composta por quatro ou cinco palavras simples e fáceis de lembrar (por exemplo, cafe-livro-nuvem-janela) oferece uma resistência matemática muito maior contra ataques de força bruta do que uma senha curta com símbolos indecifráveis.
Além disso, o NIST orienta que serviços digitais não obriguem trocas periódicas de senha sem motivo de vazamento comprovado, pois isso faz com que usuários apenas alterem um número no final da palavra anterior. O caminho mais seguro combina frases longas, um bom gerenciador de senhas e a ativação da verificação em duas etapas.